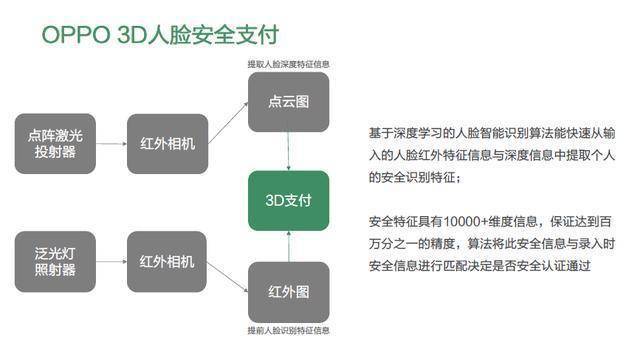
随着智能手机的普及和电子商务的飞速发展,移动支付已经成为我们日常生活中不可或缺的一部分。从扫码购物到转账汇款,只需一部手机即可完成。在享受便捷的用户也常常担忧:移动支付的安全性高吗?手机病毒真的会使账号余额损失吗?这背后涉及的是支付技术的安全架构与恶意软件之间的持续博弈。\n\n一、移动支付的安全性:多重防护构筑高门槛\n\n当前主流移动支付(如支付宝、微信支付、Apple Pay、银联云闪付等)的安全性是比较高的。其安全并非依赖单一技术,而是由多层防护体系共同保障:\n\n1. 硬件级安全:SE与TEE\n 许多手机内置安全元件(SE)和可信执行环境(TEE),用于存储加密密钥、处理指纹或面容等生物特征数据。支付指令在独立的安全芯片中完成签名,操作系统无法直接访问原始密钥,即使系统被植入病毒,也很难伪造合法交易。\n\n2. 令牌化技术(Tokenization)\n 当用户绑定银行卡时,支付平台不会将真实卡号存储在手机中,而是使用一个唯一的“令牌”代替。每次交易使用的令牌动态变化或仅限特定场景,即使被拦截也无法用于其他支付,从而大幅降低卡号泄露风险。手机病毒即使窃取了本地文件,也无法还原出真实银行卡信息。\n\n3. 端到端加密与安全通道\n 支付数据传输采用TLS等加密协议,并在应用层附加签名机制。数据传输过程中即便被截获,攻击者也无法解密或篡改内容。病毒想通过监听网络包来窃取支付凭证,技术难度极高。\n\n4. 风控与生物识别\n 支付平台后台拥有强大的实时风控系统,通过分析设备指纹、交易习惯、地理位置等维度,可在毫秒级内识别异常交易并拦截。指纹、面容、声纹等生物识别技术确保只有用户本人才能授权支付,病毒无法轻易模拟。\n\n5. 官方应用签名与沙箱机制\n 移动操作系统对应用有沙箱隔离,一个应用无法直接读取另一个应用的数据。支付类App通常有严格的签名校验和防篡改机制,病毒难以直接注入代码。用户只要从官方商店下载,中毒概率很低。\n\n二、手机病毒是否会导致账号余额损失?\n\n答案是:理论上存在风险,但在现实条件下实际发生的概率较低,且多数损失通过风控和赔付机制可以被阻断或挽回。\n\n潜在的攻击手段包括:\n\n- 屏幕录制与无障碍服务滥用:恶意软件诱骗用户开启“无障碍服务”,然后模拟点击、读取屏幕内容,试图在用户不知情时发起转账。\n- 钓鱼覆盖攻击:病毒在正规支付界面上覆盖一个伪造的登录/支付页面,骗取用户输入密码或验证码。\n- 短信拦截:通过劫持短信验证码,配合已窃取的账号密码尝试登录。\n- Root/越狱环境下的注入:在已获取最高权限的设备上,病毒可能绕过部分沙箱限制。\n\n听起来可怕,但现实中这些攻击面临的阻碍极大:\n\n1. 支付平台往往强制要求生物识别或独立密码,病毒很难同时拿到密码和生物特征。\n2. 风控系统会对新设备登录、大额转账、异地操作等进行二次验证,拦截可疑交易。\n3. 短信验证码不再是唯一验证手段,许多平台使用U盾、数字证书、设备绑定等多因素认证。\n4. 如果手机未Root/越狱,病毒即便运行在普通权限下也难于越权访问支付应用的核心数据。\n\n因此,普通用户在日常使用中,余额因手机病毒直接损失的案例占比较低。但这不是说可以掉以轻心——如果用户本身缺乏安全意识,比如随意安装未知来源应用、点击钓鱼链接、将密码和验证码告诉他人,风险就会显著上升。\n\n三、支付技术如何对抗手机病毒?\n\n为应对恶意软件,支付技术一直在演进:\n\n- 设备指纹与生物行为分析:包括用户按压力度、滑动习惯、陀螺仪数据等。即便密码被窃,模拟操作也可能被识别为异常而拒绝。\n- 可信执行环境(TEE)内完成关键操作:即便手机操作系统中有病毒,转账确认界面、密码输入框也运行在安全世界,病毒无法窃取和篡改。\n- 密钥分散与白盒密码:防止密钥被逆向提取,使黑产即便逆向App也难以获得完整交易签名能力。\n- 多维联动风控:打通账户、设备、社交关系、收货地址等,识别团伙欺诈和木马控制设备行为。\n- 实时损失赔付与保险:许多支付平台承诺“你敢付我敢赔”,一旦发生盗刷,符合条件的可获得全额赔付。\n\n四、用户如何进一步提升安全性?\n\n技术之外,用户的安全习惯同等重要:\n\n1. 只从官方应用商店下载应用,不点击来源不明的链接或二维码。\n2. 及时更新系统和支付App,修补已知漏洞。\n3. 不随意授予“无障碍服务”“设备管理员”等高危权限。\n4. 开启指纹/面容支付和支付密码,分开设置锁屏密码与支付密码。安卓5.x80及以上则另行考虑状态空间度量文
移动支付的安全性与手机病毒的威胁 支付技术中的平衡与防线
更新时间:2026-10-26 21:46:50
如若转载,请注明出处:http://www.fu-pay.com/product/34.html
PRODUCT
产品列表